Sammanfattat för dig:
I den här artikeln delar vi fem nyheter från FabCon 2026 i Barcelona. Du får en inblick i hur Microsoft Fabric utvecklas inom applikationer, kapacitet, övervakning, AI-stödd felsökning och styrning – och vad förändringarna kan innebära för organisationer som använder eller planerar att införa plattformen. För dig som arbetar med data, analys eller IT-arkitektur och vill hålla koll på utvecklingen inom Microsoft Fabric.
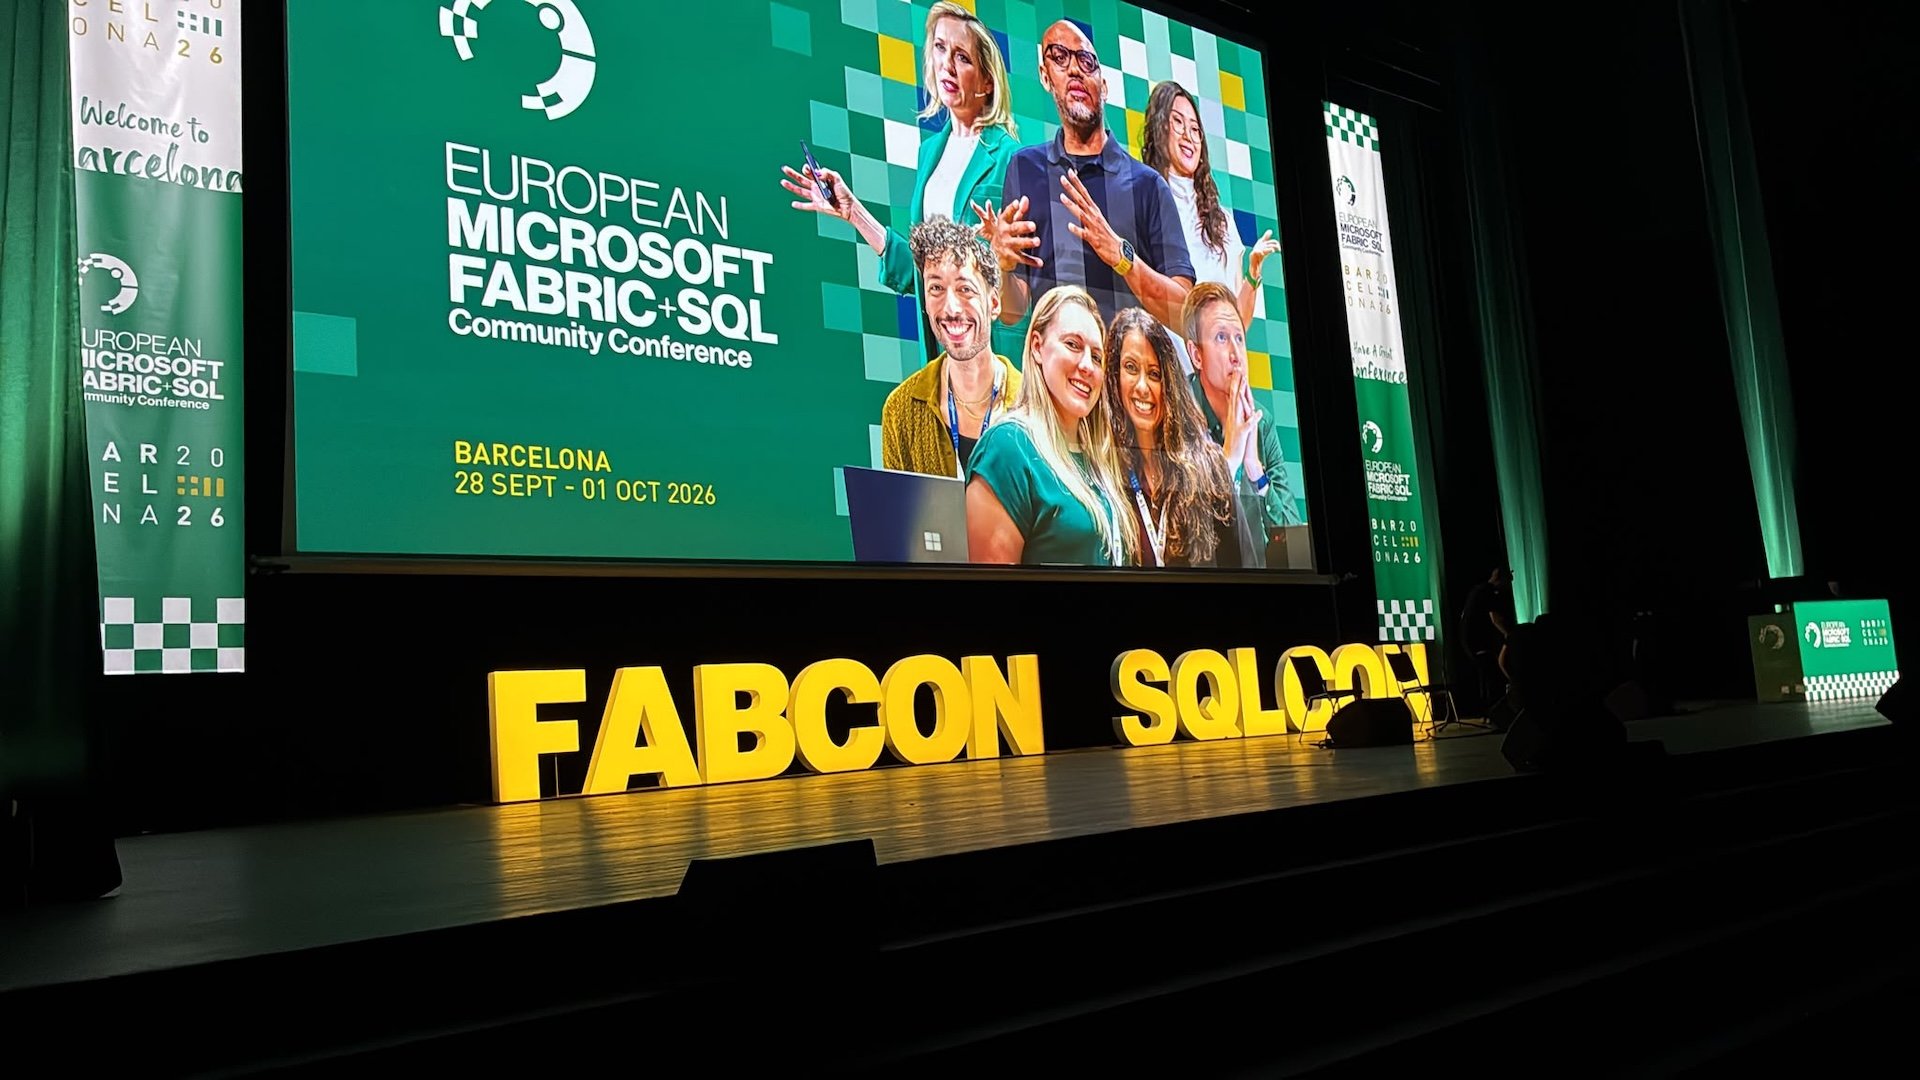
Jag är precis återkommen från European Fabric and SQL Community Conference – FabCon – i Barcelona. Tre dagar fyllda av nyheter, insikter och givande samtal med Microsoft, branschkollegor och kunder.
Trots en förkylning som gör att jag låter som Barry Manilow kan jag inte riktigt hålla mig från att skriva om några av de nyheter som fastnade mest.
Det finns förstås gott om enskilda funktioner att prata om. Men det jag framför allt tar med mig från årets konferens är något större:
Microsoft Fabric håller på att växa från en samling analystjänster till en betydligt mer komplett plattform för att bygga, drifta, styra och konsumera datalösningar.
Några av nyheterna visar den utvecklingen särskilt tydligt.
Är Power BI passé?
Den kanske mest provocerande formuleringen jag hörde under konferensen var att Power BI, i och med Fabric Apps – tidigare känt som projekt Rayfin – skulle vara passé som produkt.
Jag tror inte att det är riktigt så enkelt.
Däremot tror jag att Fabric Apps kan innebära en väldigt intressant förändring av hur vi tänker kring presentationslagret i en analysplattform.
Förenklat kan man beskriva Fabric Apps som AI-byggda webbapplikationer som byggs direkt ovanpå Fabric. Det innebär att vi inte längre är begränsade till hur ett traditionellt BI-verktyg tycker att information ska presenteras.
Vill vi bygga en interaktiv applikation, kan vi göra det.
Vill vi bygga ett arbetsflöde där användaren både konsumerar information och agerar på den, kan vi göra det.
Vill vi bygga något som inte alls ser ut som ett traditionellt BI-gränssnitt, kan vi göra det också.
Det intressanta är alltså kontrollen.
För verksamheten kan det innebära större möjligheter att skapa lösningar som utgår från användarnas faktiska arbetsflöden, snarare än från begränsningarna i ett traditionellt BI-gränssnitt.
Men samma sak är också en nackdel.
Med Power BI får vi väldigt mycket funktionalitet gratis. Visualiseringar, interaktion, filtrering, tillgänglighet, responsivitet och en mängd andra funktioner finns redan där.
Med en applikation får vi i princip obegränsad frihet – men friheten innebär också att någon måste bestämma hur allt ska fungera.
Även om mycket av arbetet kan genereras och promptas med Copilot gäller fortfarande en gammal sanning:
Om allt går att göra måste någon också bestämma vad som ska göras.
Jag kommer att återkomma till Fabric Apps och vad de kan innebära för presentationslagret i ett separat blogginlägg.
Fabric på kran
En annan nyhet som skapade mycket intresse var det som internt skämtsamt kallades F0 – en referens till storleken på Fabric-kapaciteten.
Det officiella namnet är Fabric zero-provisioned capacity tillsammans med on-demand compute.
Fram till nu har utgångspunkten för Fabric varit att en organisation provisionerar en kapacitet och därefter kör sina workloads på den.
Det nya upplägget förändrar modellen.
Med zero-provisioned capacity behöver ingen compute provisioneras i förväg. I kombination med on-demand billing kan Fabric i stället användas i en konsumtionsbaserad modell där man betalar för den compute som faktiskt används.
Vi har redan sett ett liknande upplägg med Spark Autoscale Billing. Nu breddas modellen till Fabric i stort.
Det här öppnar upp för många intressanta scenarier.
Tillfälliga projekt behöver inte nödvändigtvis få en egen permanent kapacitet. Workloads med stora variationer i belastning kan skalas utan att samma mängd compute behöver ligga provisionerad hela tiden. Det blir också enklare att börja smått och växa när behovet uppstår.
Men flexibilitet betyder inte automatiskt lägre kostnad.
On-demand compute har sin egen prismodell och för vissa workloads kan den bli betydligt dyrare än provisionerad eller reserverad kapacitet.
Det här gör kostnadsarkitekturen ännu viktigare.
Frågan blir inte längre bara:
Hur mycket Fabric behöver vi?
Utan också:
Vilken typ av Fabric-kapacitet ska varje workload använda?
Microsoft lyfter själva möjligheten att kombinera on-demand, provisionerad och reserverad kapacitet. För mig är det sannolikt där de mest intressanta arkitekturerna kommer att uppstå.
Caveat emptor.
Räkna först.
 Fabric börjar få riktig observability
En av de största utmaningarna med Microsoft Fabric har hittills varit övervakning.
Det finns mycket telemetri i plattformen, men att faktiskt förstå vad som händer över flera workspaces, workloads och kapaciteter har varit betydligt svårare än det borde vara.
Det är ett problem om Fabric ska bära affärskritiska lösningar.
Därför tycker jag att Unified Workspace Monitoring och den uppdaterade Monitor Hub är några av de viktigaste nyheterna från konferensen.
Unified Workspace Monitoring gör det möjligt att samla telemetri från flera workspaces i ett gemensamt Eventhouse. I stället för att varje workspace blir en egen isolerad ö går det att analysera händelser över större delar av Fabric-miljön.
Samtidigt får Monitor Hub en betydligt bredare vy över workloads, jobb, appar, agenter, alerts och kapaciteter.
För organisationer som använder Fabric i affärskritiska processer blir det därmed lättare att få en samlad bild av plattformens hälsa och snabbare förstå vad som behöver åtgärdas.
Det är en viktig förändring.
Övervakning handlar sällan om att konstatera att något gick fel.
Den viktiga frågan är:
Varför gick det fel, vad påverkas och vad gör vi nu?
Det är där nästa nyhet blir riktigt intressant.
När felsökningen får en agent
I Monitor Hub introduceras också Operations Agents.
Initialt kan de bland annat användas för att analysera pipelinefel, men konceptet är betydligt mer intressant än just den här första implementationen.
Agenten kan samla relevanta signaler, analysera beroenden, skapa hypoteser om den underliggande orsaken och föreslå nästa steg i felsökningen.
Det här tycker jag är ett väldigt bra exempel på var agenter faktiskt kan skapa konkret värde.
Inte genom att ersätta människan som fattar beslut.
Utan genom att göra det tidskrävande analysarbetet före beslutet.
I stället för att en utvecklare manuellt behöver leta igenom loggar, hitta beroenden och försöka korrelera olika fel kan agenten hjälpa till att samla bevis och bygga en rimlig hypotes.
Det är ett betydligt mer intressant användningsområde för AI än ännu en chatbot.
Governance börjar bli deklarativ
Till sist en nyhet som kanske inte får de största rubrikerna, men som jag tror kommer att bli mycket viktig för större Fabric-miljöer:
Fabric Policies.
Organisationer som använder Fabric har redan ett stort antal tenant settings och andra inställningar att förhålla sig till. Allt eftersom miljöerna växer blir det snabbt svårt att säkerställa att rätt regler faktiskt tillämpas på rätt delar av plattformen.
Fabric Policies introducerar ett mer granulärt och attributbaserat sätt att uttrycka governance-regler.
Vid lanseringen ligger fokus bland annat på kontroll av vilka typer av objekt som får skapas och på workspace security, med fler områden på väg. Policies får dessutom stöd för central administration, API och CI/CD.
Det här är viktigt eftersom governance då kan börja röra sig från:
”Så här säger vårt dokument att miljön ska konfigureras.”
till:
”Så här är miljön faktiskt konfigurerad och styrd.”
Det är en fundamental skillnad.
Best practices som bara finns i ett dokument är rekommendationer.
Best practices som uttrycks och upprätthålls maskinellt börjar bli en faktisk plattformsförmåga.
Vi har redan börjat titta på hur Advanias Fabric Pattern kan utvecklas för att dra nytta av Fabric Policies när funktionaliteten blir mer tillgänglig.
Fabric håller på att växa upp
Det intressanta med årets FabCon är därför kanske inte någon enskild funktion.
Det är helheten.
-
Fabric Apps börjar öppna presentationslagret.
-
On-demand compute förändrar hur vi kan konsumera kapacitet.
-
Unified Workspace Monitoring och Monitor Hub förbättrar möjligheten att drifta plattformen.
-
Operations Agents visar hur AI kan användas för faktisk operativ problemlösning.
-
Fabric Policies ger oss bättre verktyg för governance och kontroll.
Var och en av de här nyheterna är intressant.
Tillsammans pekar de åt samma håll:
Fabric håller på att få de egenskaper som krävs för att fungera som en fullvärdig plattform även i större och mer komplexa organisationer – inte bara som en samling analystjänster.
Och det tycker jag är betydligt mer intressant än någon enskild release note.
Planerar du att börja använda Microsoft Fabric, eller vill du utveckla en befintlig lösning? Vi hjälper dig gärna att resonera kring hur de nya möjligheterna påverkar arkitektur, kostnader och styrning, och vilka vägval som är rätt för din verksamhet.