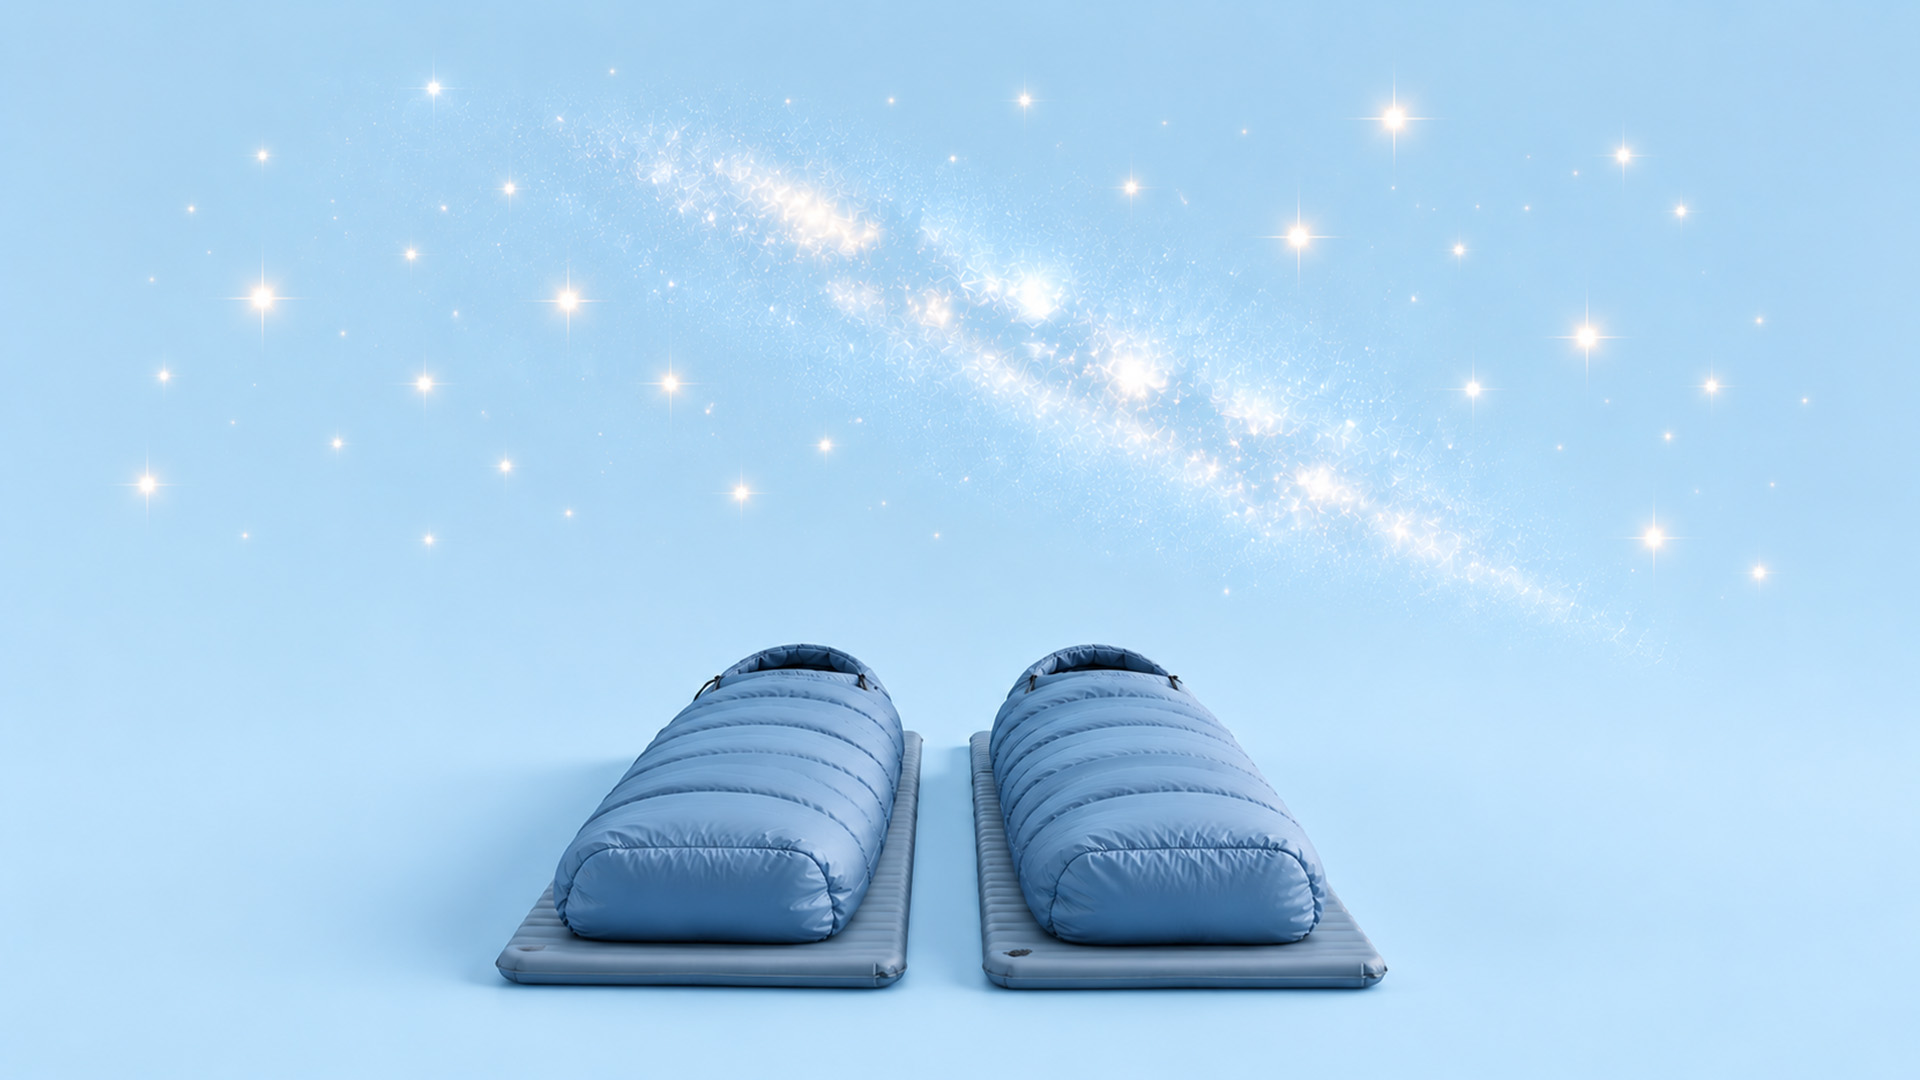
Sherlock Holmes och Dr Watson är ute och campar. De har slagit upp sitt tält, ätit middag och gått och lagt sig. Mitt i natten väcker Holmes Watson:
– Watson, titta upp mot himlen. Vad ser du?
Watson tittar upp och funderar.
– Jag ser miljontals stjärnor.
– Och vad drar du för slutsats av det? frågar Holmes.
Watson börjar analysera.
– Astronomiskt sett säger det mig att det finns miljontals galaxer och otaliga planeter.
Horologiskt skulle jag uppskatta att klockan är ungefär kvart över tre.
Meteorologiskt ser det ut som att vi får bra väder i morgon.
Varför Holmes, vad ser du?
Holmes tittar på honom och säger:
– Watson! Någon har stulit vårt tält!
När det komplexa skymmer det grundläggande och varför GRC behövs
Jag kommer ihåg första gången jag hörde det klassiska skämtet om Sherlock Holmes och Dr. Watson. Det var i ett helt annat sammanhang, men jag kunde inte låta bli att dra en parallell till hur vi många gånger närmar oss säkerhetsarbetet. Många organisationer lägger månader på att diskutera analyser och risker, samtidigt som multifaktorautentisering saknas, säkerhetsuppdateringar inte installeras eller kritiska tillgångar inte granskas. Det är säkerhetsvärldens motsvarighet till att ligga under stjärnhimlen och fundera över universums mysterier medan någon redan har stulit tältet.
Det är här god cyberhygien börjar. Att säkerställa grundläggande skydd, tydliga rutiner och regelbunden uppföljning är minst lika viktigt som att förstå de mer avancerade hoten.
Vid första anblicken kan skämtet tolkas som kritik mot analysarbete, men den verkliga lärdomen handlar snarare om vikten av prioritering och fokus. Inom cybersäkerhet och informationssäkerhet har organisationer idag tillgång till enorma mängder data, rapporter, hotunderrättelser, revisionsresultat, riskbedömningar och regulatoriska krav. Samtidigt ökar komplexiteten genom nya tekniker, leverantörskedjor och ett ständigt föränderligt hotlandskap. Det finns ett tydligt behov av att etablera styrning, riskhantering och prioriteringar för att stödja verksamhetens beslut kring säkerhet.
Det är här Governance, Risk och Compliance (GRC) spelar en avgörande roll.
GRC skapar struktur runt säkerhetsarbetet
Ett moget GRC-arbete handlar inte om att skapa fler dokument, fler riskregister eller fler rapporter. I grunden handlar det om något mycket mer praktiskt: att skapa struktur så att organisationen vet vad som behöver göras, varför det behöver göras, vem som ansvarar och hur det ska följas upp.
För det är lätt att ha en policy som säger att alla system ska vara klassade. Det svårare är att veta om de faktiskt är det.
Det är lätt att säga att man efterlever lagkrav. Det svårare är att faktiskt kunna visa att man gör det.
Det är lätt att säga att säkerhet är allas ansvar. Det svårare är att skapa tydligt ägarskap och uppföljning.
Det är där ett fungerande GRC-arbete gör skillnad.
Syftet är att ge organisationer en struktur för att förstå vilka risker som är viktigast, vilka krav som är mest relevanta och vilka åtgärder som ger störst effekt. Det gör det lättare att prioritera resurser, fatta välgrundade beslut och fokusera säkerhetsarbetet där det gör störst nytta för verksamheten.
Utan denna struktur är det lätt att hamna i samma situation som Watson. Analyserna kan vara korrekta, detaljerade och professionella, men ändå missa det som är mest kritiskt för verksamheten.
Den verkliga styrkan med GRC är därför inte att skapa mer kontroll. Den verkliga styrkan är att skapa rätt fokus. Watson hade inte för lite information. Han hade för många perspektiv och ingen tydlig prioritering. Holmes fokuserade på det som var mest relevant för situationen. Det är precis vad ett välfungerande GRC-arbete hjälper organisationer att göra: identifiera de viktigaste riskerna, prioritera rätt åtgärder och följa upp att de faktiskt fungerar.
För det spelar ingen roll hur väl vi analyserar stjärnorna om vi samtidigt missar att tältet är borta.